Management životního cyklu certifikátů Diana Štefaníková 28. 1. 2025

Management digitálních certifikátů (CLM)

Žádné výpadky, žádné manuální evidence. Objevte sílu plně automatizované správy digitálních certifikátů.

  • Plná automatizace
  • On-Premise instalace
  • Legislativní shoda (DORA, NIS 2)

Registrujte si představení systému:

Book Your Live Demo:

eli_bw
eon_bw
ahold-delhaize_bw
cez_Group_bw (1)
vig_bw
vlada-cr_ENG_bw (1)

Životní cyklus certifikátů: 200 → 100 → 47 dní

Od března 2026 platí veřejné TLS certifikáty nejvýše 200 dní a do roku 2029 se tato lhůta zkrátí na 47 dní. Při takovém tempu už ruční vydávání certifikátů není pro velkou organizaci zvládnutelné. Instituce, na které se vztahují předpisy DORA a NIS2, navíc musí vést přesnou, centralizovanou a průběžně aktualizovanou evidenci všech certifikátů a šifrovacích klíčů.

Dnes

200 dní – aktuálně platné pravidlo

Dnes vydávané veřejné TLS certifikáty platí nejvýše 200 dní a dokončené ověření domény lze po stejnou dobu opakovaně použít.

100 dní – krok, který mění proces

Maximální doba platnosti klesne na 100 dní a opakované použití ověření domény se odpovídajícím způsobem omezí. Certifikát vydaný v lednu vyprší v dubnu.

V tomto bodě se z ročního cyklu stává čtvrtletní. Tabulky a upomínky v kalendáři sice v tu chvíli dramaticky neselžou – přestanou však být spolehlivým kontrolním opatřením, protože jediný přehlédnutý řádek už znamená výpadek služby. Pro instituci pod dohledem je takový výpadek navíc incidentem souvisejícím s IKT, který podléhá hlášení.

47 dní – obnova bez lidského zásahu

Maximální doba platnosti je 47 dní a ověření domény lze opakovaně použít 10 dní. Každý certifikát se tak mění zhruba osmkrát ročně.

Proč si vybrat naši správu životního cyklu certifikátů?
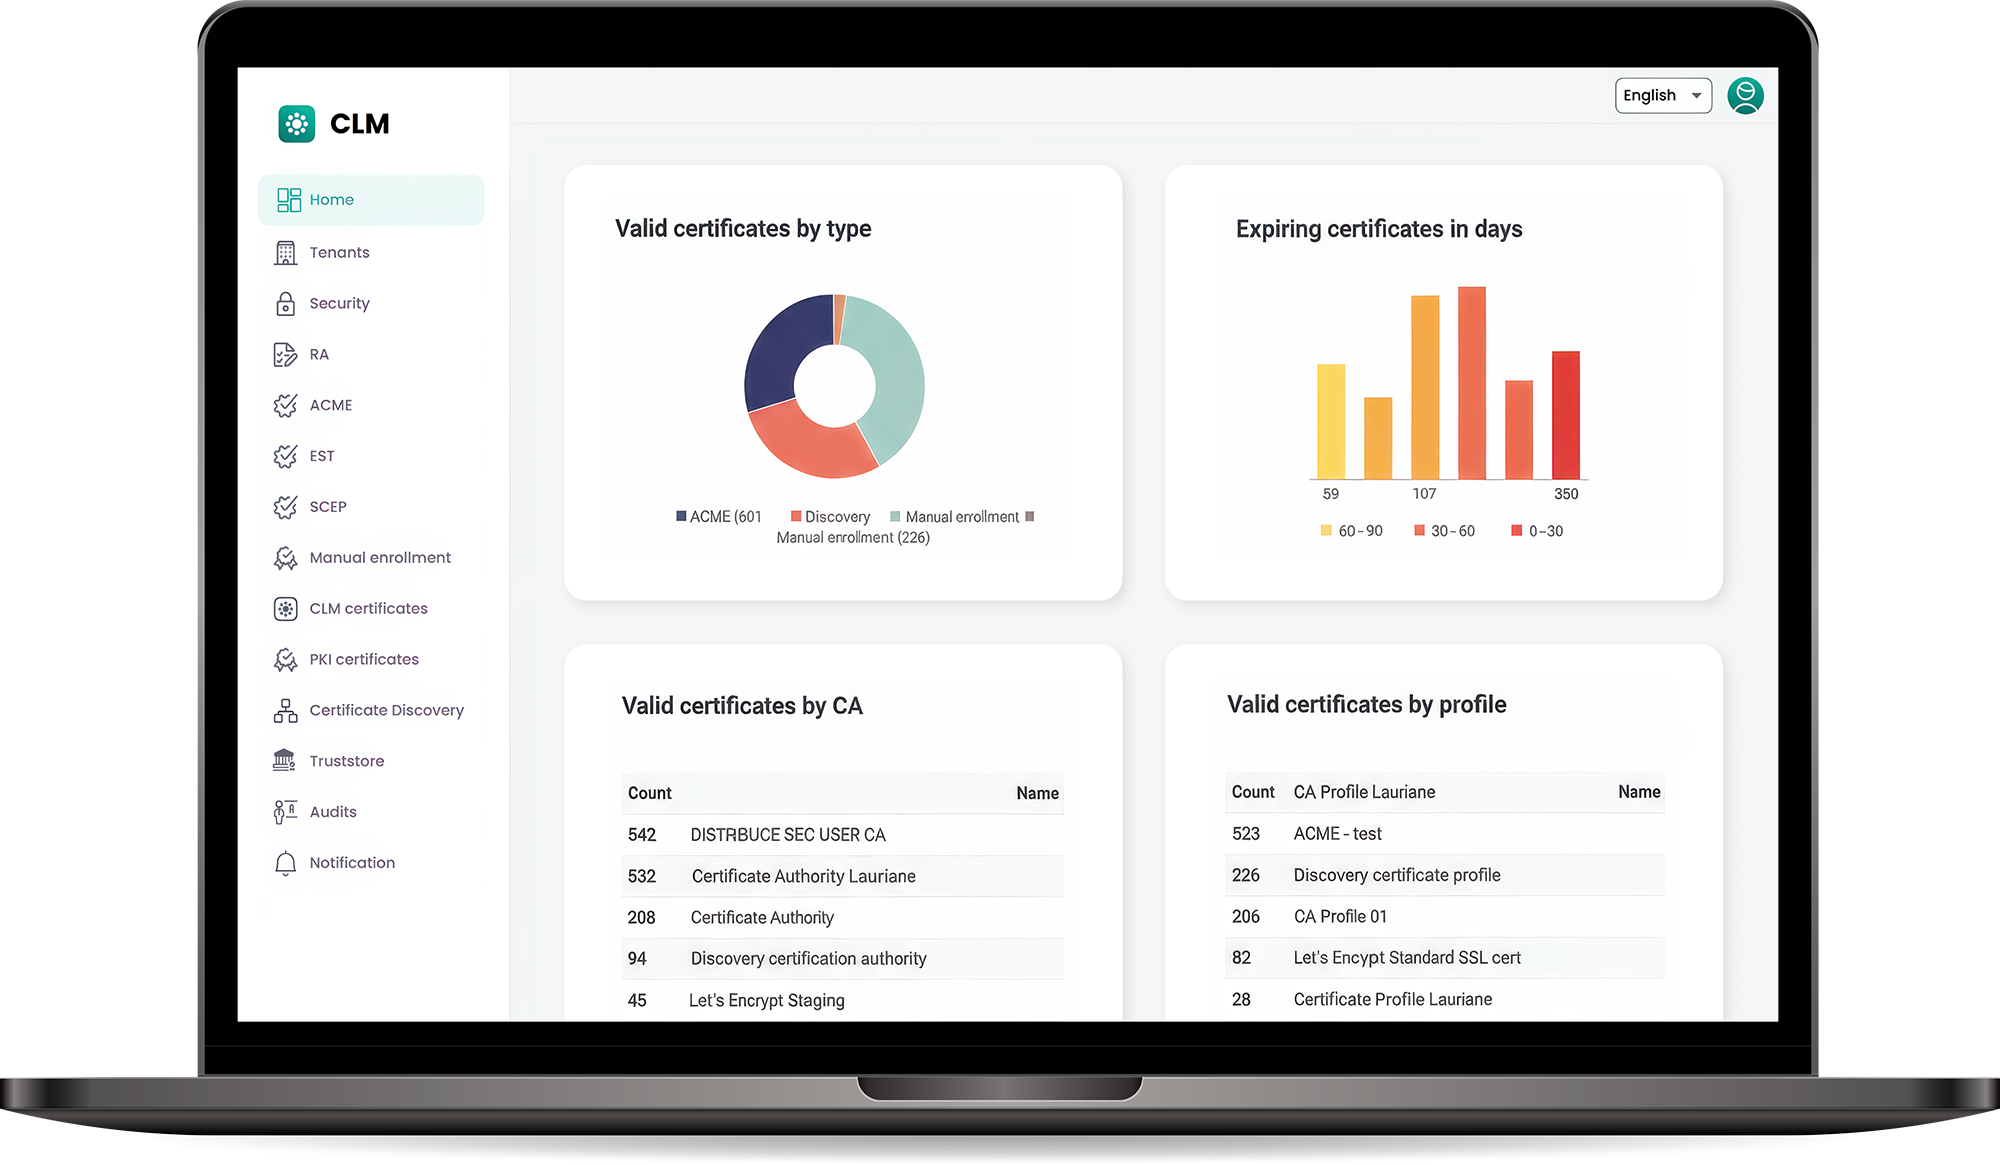
Dashboard CLM s přehledem platných a expirujících certifikátů
Modulární architektura
Plná automatizace
Soulad s regulacemi
Nasazení on-premise
Rychlá instalace
Vývoj na míru

Use Cases

Vytvořeno pro specifické obory a scénáře

Regulovaná odvětví
Organizace vyžadující on-premise řešení pod vlastní správou.
Kritická infrastruktura
Provozy s IoT / OT zařízeními, kde je PKI kritickou komponentou.
End-to-End
Firmy, které chtějí kompletní dodávku včetně zakázkových rozšíření.
Český trh
Společnosti hledající ekonomicky výhodné řešení od lokálního dodavatele.
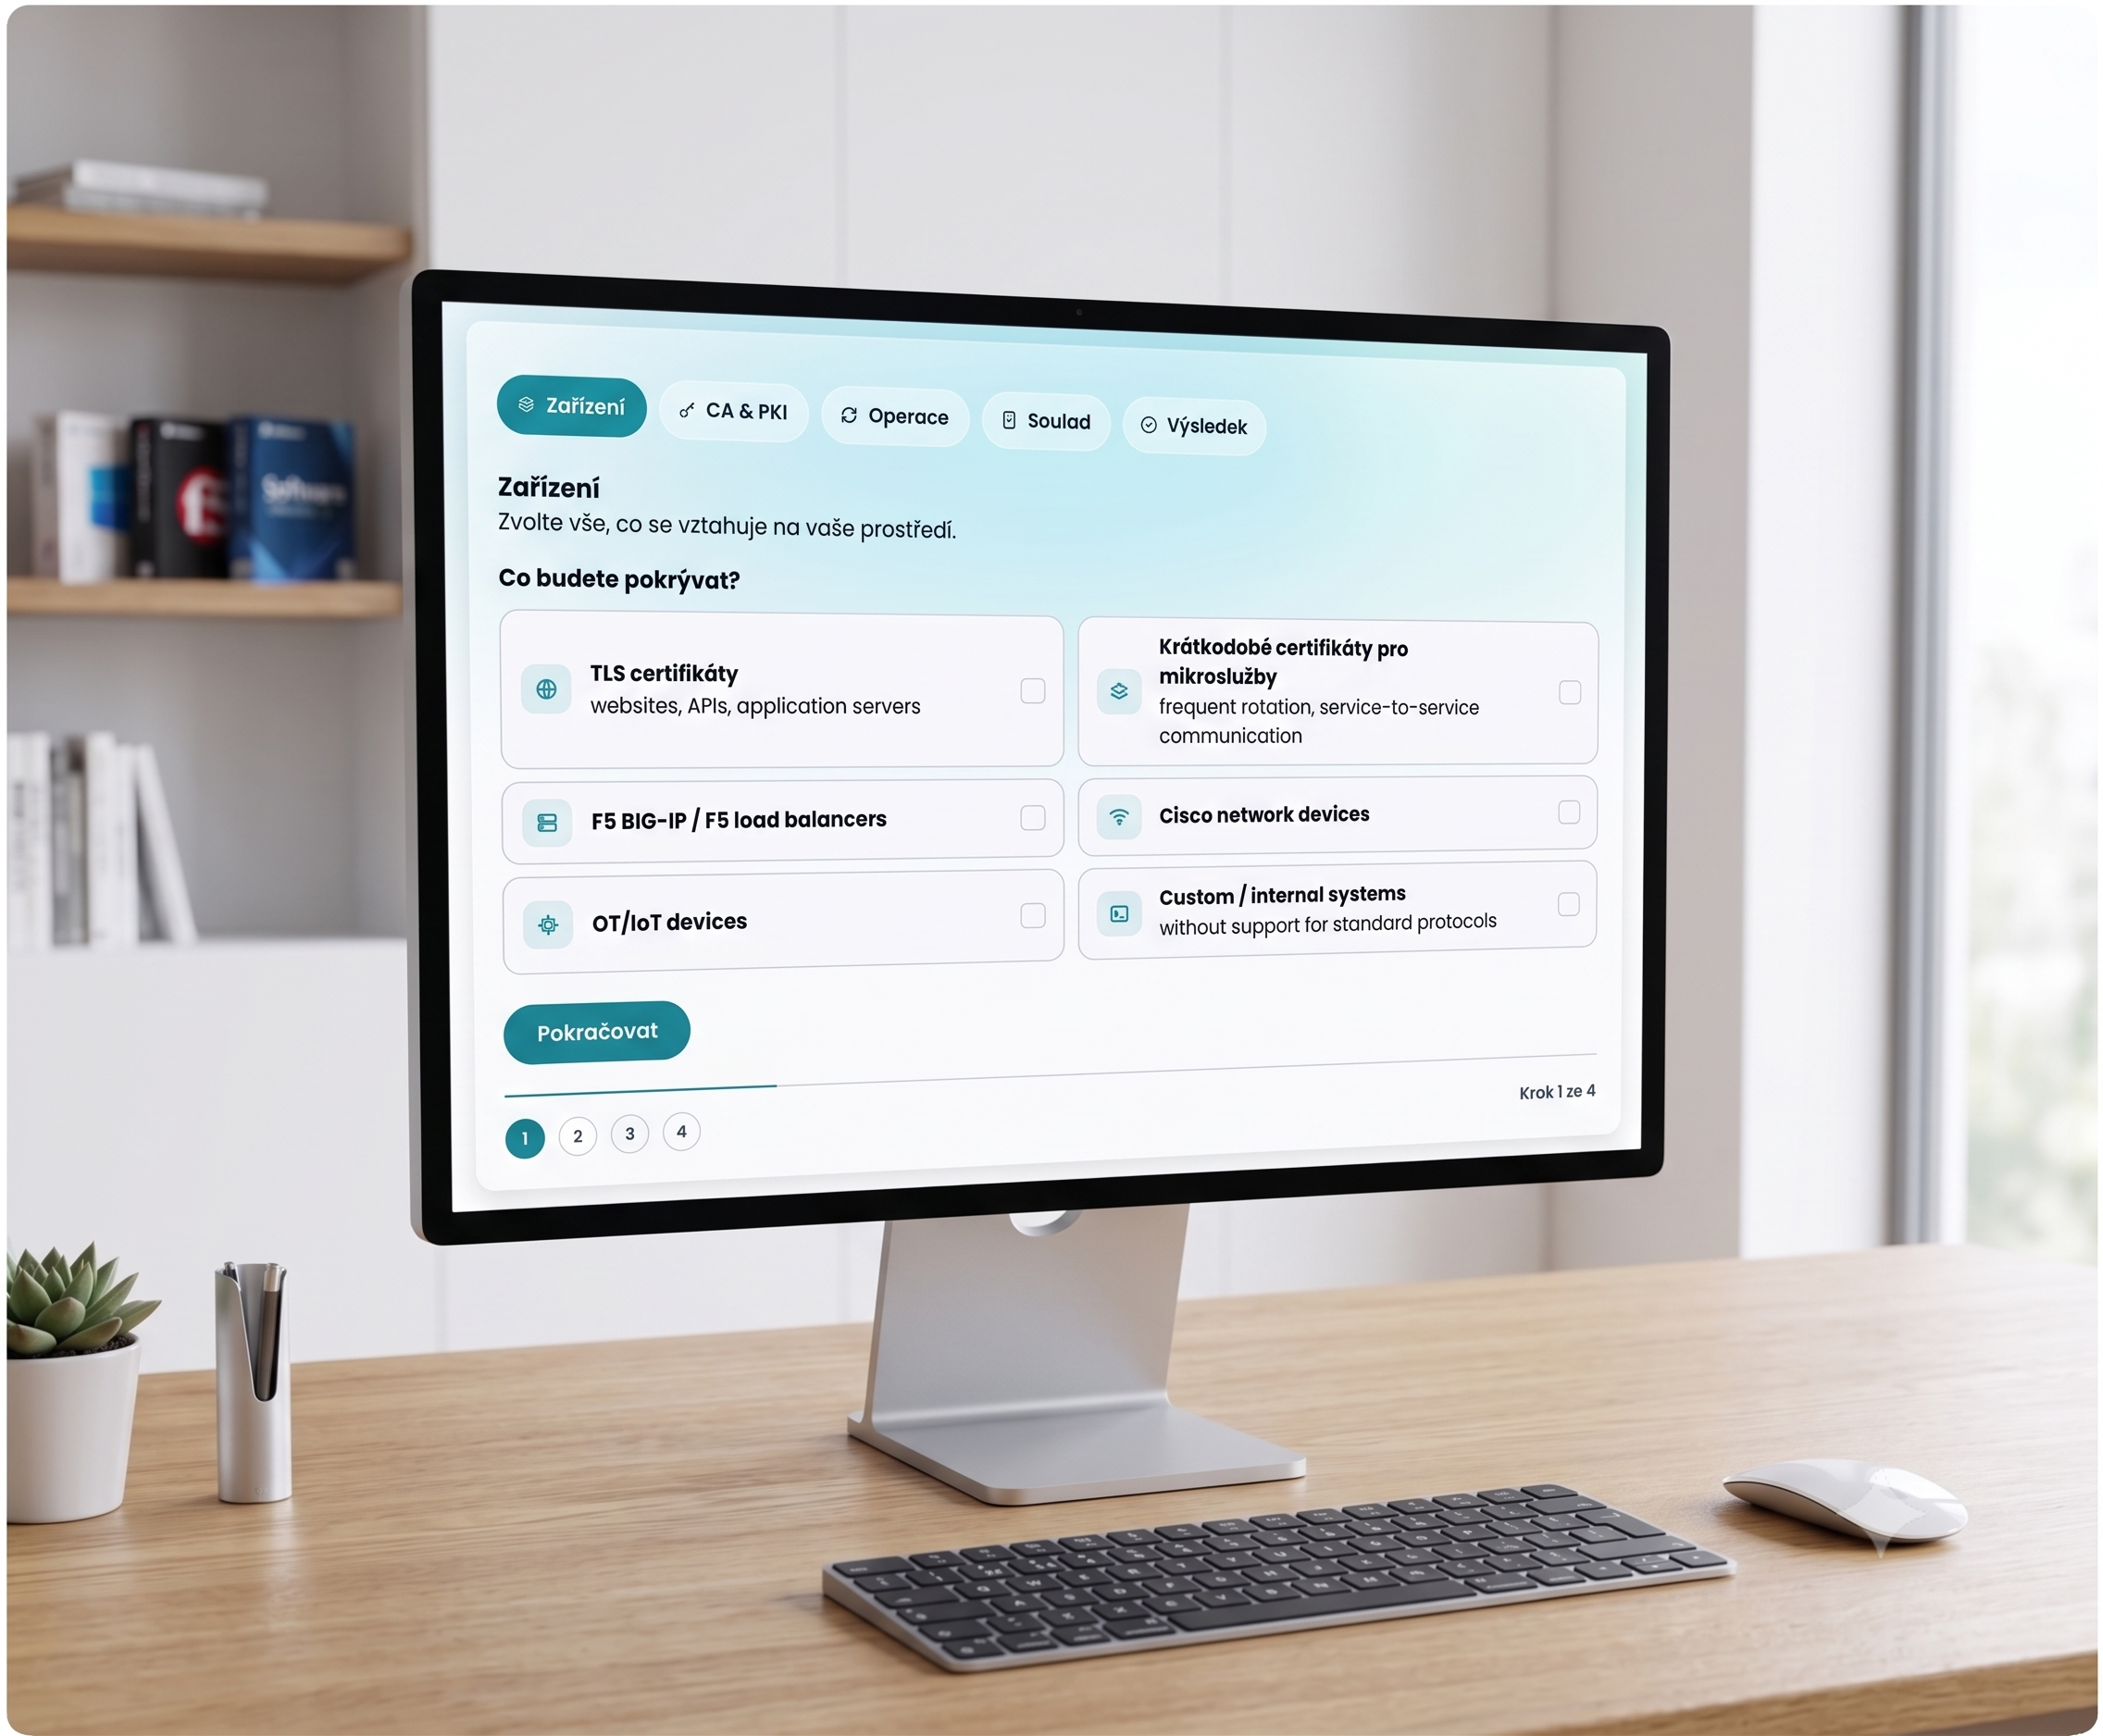
konfigurator-mockup-4

Příliš složité?

Online konfigurátor CLM

Nejste si jistí, jaké moduly potřebujete pro automatizaci správy certifikátů? Odpovězte na několik otázek a získejte konkrétní seznam funkcí a postup jejich zavedení.

Implementace

Jak probíhá nasazení Monet+ CLM?

1

Discovery workshop

Zmapujeme vaše případy užití, certifikační autority, systémy, které certifikáty využívají, i současný proces jejich obnovy.

2

Proof of concept

Instalace ve vašem testovacím prostředí a ověření konkrétních případů užití dříve, než se rozhodnete pro plné nasazení.

3

Nasazení do provozu

Po instalaci v produkčním prostředí zprovozníme integrace s certifikačními autoritami, load balancery, servery a aplikacemi a proškolíme vaše administrátory.

4

Podpora a SLA

Sjednané reakční doby, aktualizace a přímý přístup k vývojářům systému.

MOCKUP_datasheet_CLM

Datasheet

Představení CLM Monet+

Podporované protokoly

Monet+ CLM je on-premise platforma pro správu životního cyklu certifikátů, navržená pro automatizaci celého procesu digitálních certifikátů – od vydání přes obnovu až po odvolání. Systém podporuje standardizované protokoly pro automatizované přidělování certifikátů napříč různými síťovými prvky.

Protokol ACME · RFC 8555

Implementace obecného ACME serveru podle RFC 8555, kompatibilní s nejrozšířenějšími ACME klienty na světě.

Unikátní koncept ACME External Account Binding je navržen přímo pro model interního ACME serveru, v němž certifikáty vydává interní certifikační autorita. Vhodné pro SSL certifikáty (Domain Validation certifikáty).

Zjistěte, jak vám můžeme usnadnit řízení digitálních certifikátů.
Scroll to Top