Management digitálních certifikátů (CLM)
Žádné výpadky, žádné manuální evidence. Objevte sílu plně automatizované správy digitálních certifikátů.
- Plná automatizace
- On-Premise instalace
- Legislativní shoda (DORA, NIS 2)
Registrujte si představení systému:
Book Your Live Demo:
Životní cyklus certifikátů: 200 → 100 → 47 dní
Od března 2026 platí veřejné TLS certifikáty nejvýše 200 dní a do roku 2029 se tato lhůta zkrátí na 47 dní. Při takovém tempu už ruční vydávání certifikátů není pro velkou organizaci zvládnutelné. Instituce, na které se vztahují předpisy DORA a NIS2, navíc musí vést přesnou, centralizovanou a průběžně aktualizovanou evidenci všech certifikátů a šifrovacích klíčů.
200 dní – aktuálně platné pravidlo
Dnes vydávané veřejné TLS certifikáty platí nejvýše 200 dní a dokončené ověření domény lze po stejnou dobu opakovaně použít.
100 dní – krok, který mění proces
Maximální doba platnosti klesne na 100 dní a opakované použití ověření domény se odpovídajícím způsobem omezí. Certifikát vydaný v lednu vyprší v dubnu.
V tomto bodě se z ročního cyklu stává čtvrtletní. Tabulky a upomínky v kalendáři sice v tu chvíli dramaticky neselžou – přestanou však být spolehlivým kontrolním opatřením, protože jediný přehlédnutý řádek už znamená výpadek služby. Pro instituci pod dohledem je takový výpadek navíc incidentem souvisejícím s IKT, který podléhá hlášení.
47 dní – obnova bez lidského zásahu
Maximální doba platnosti je 47 dní a ověření domény lze opakovaně použít 10 dní. Každý certifikát se tak mění zhruba osmkrát ročně.
Use Cases
Vytvořeno pro specifické obory a scénáře
Příliš složité?
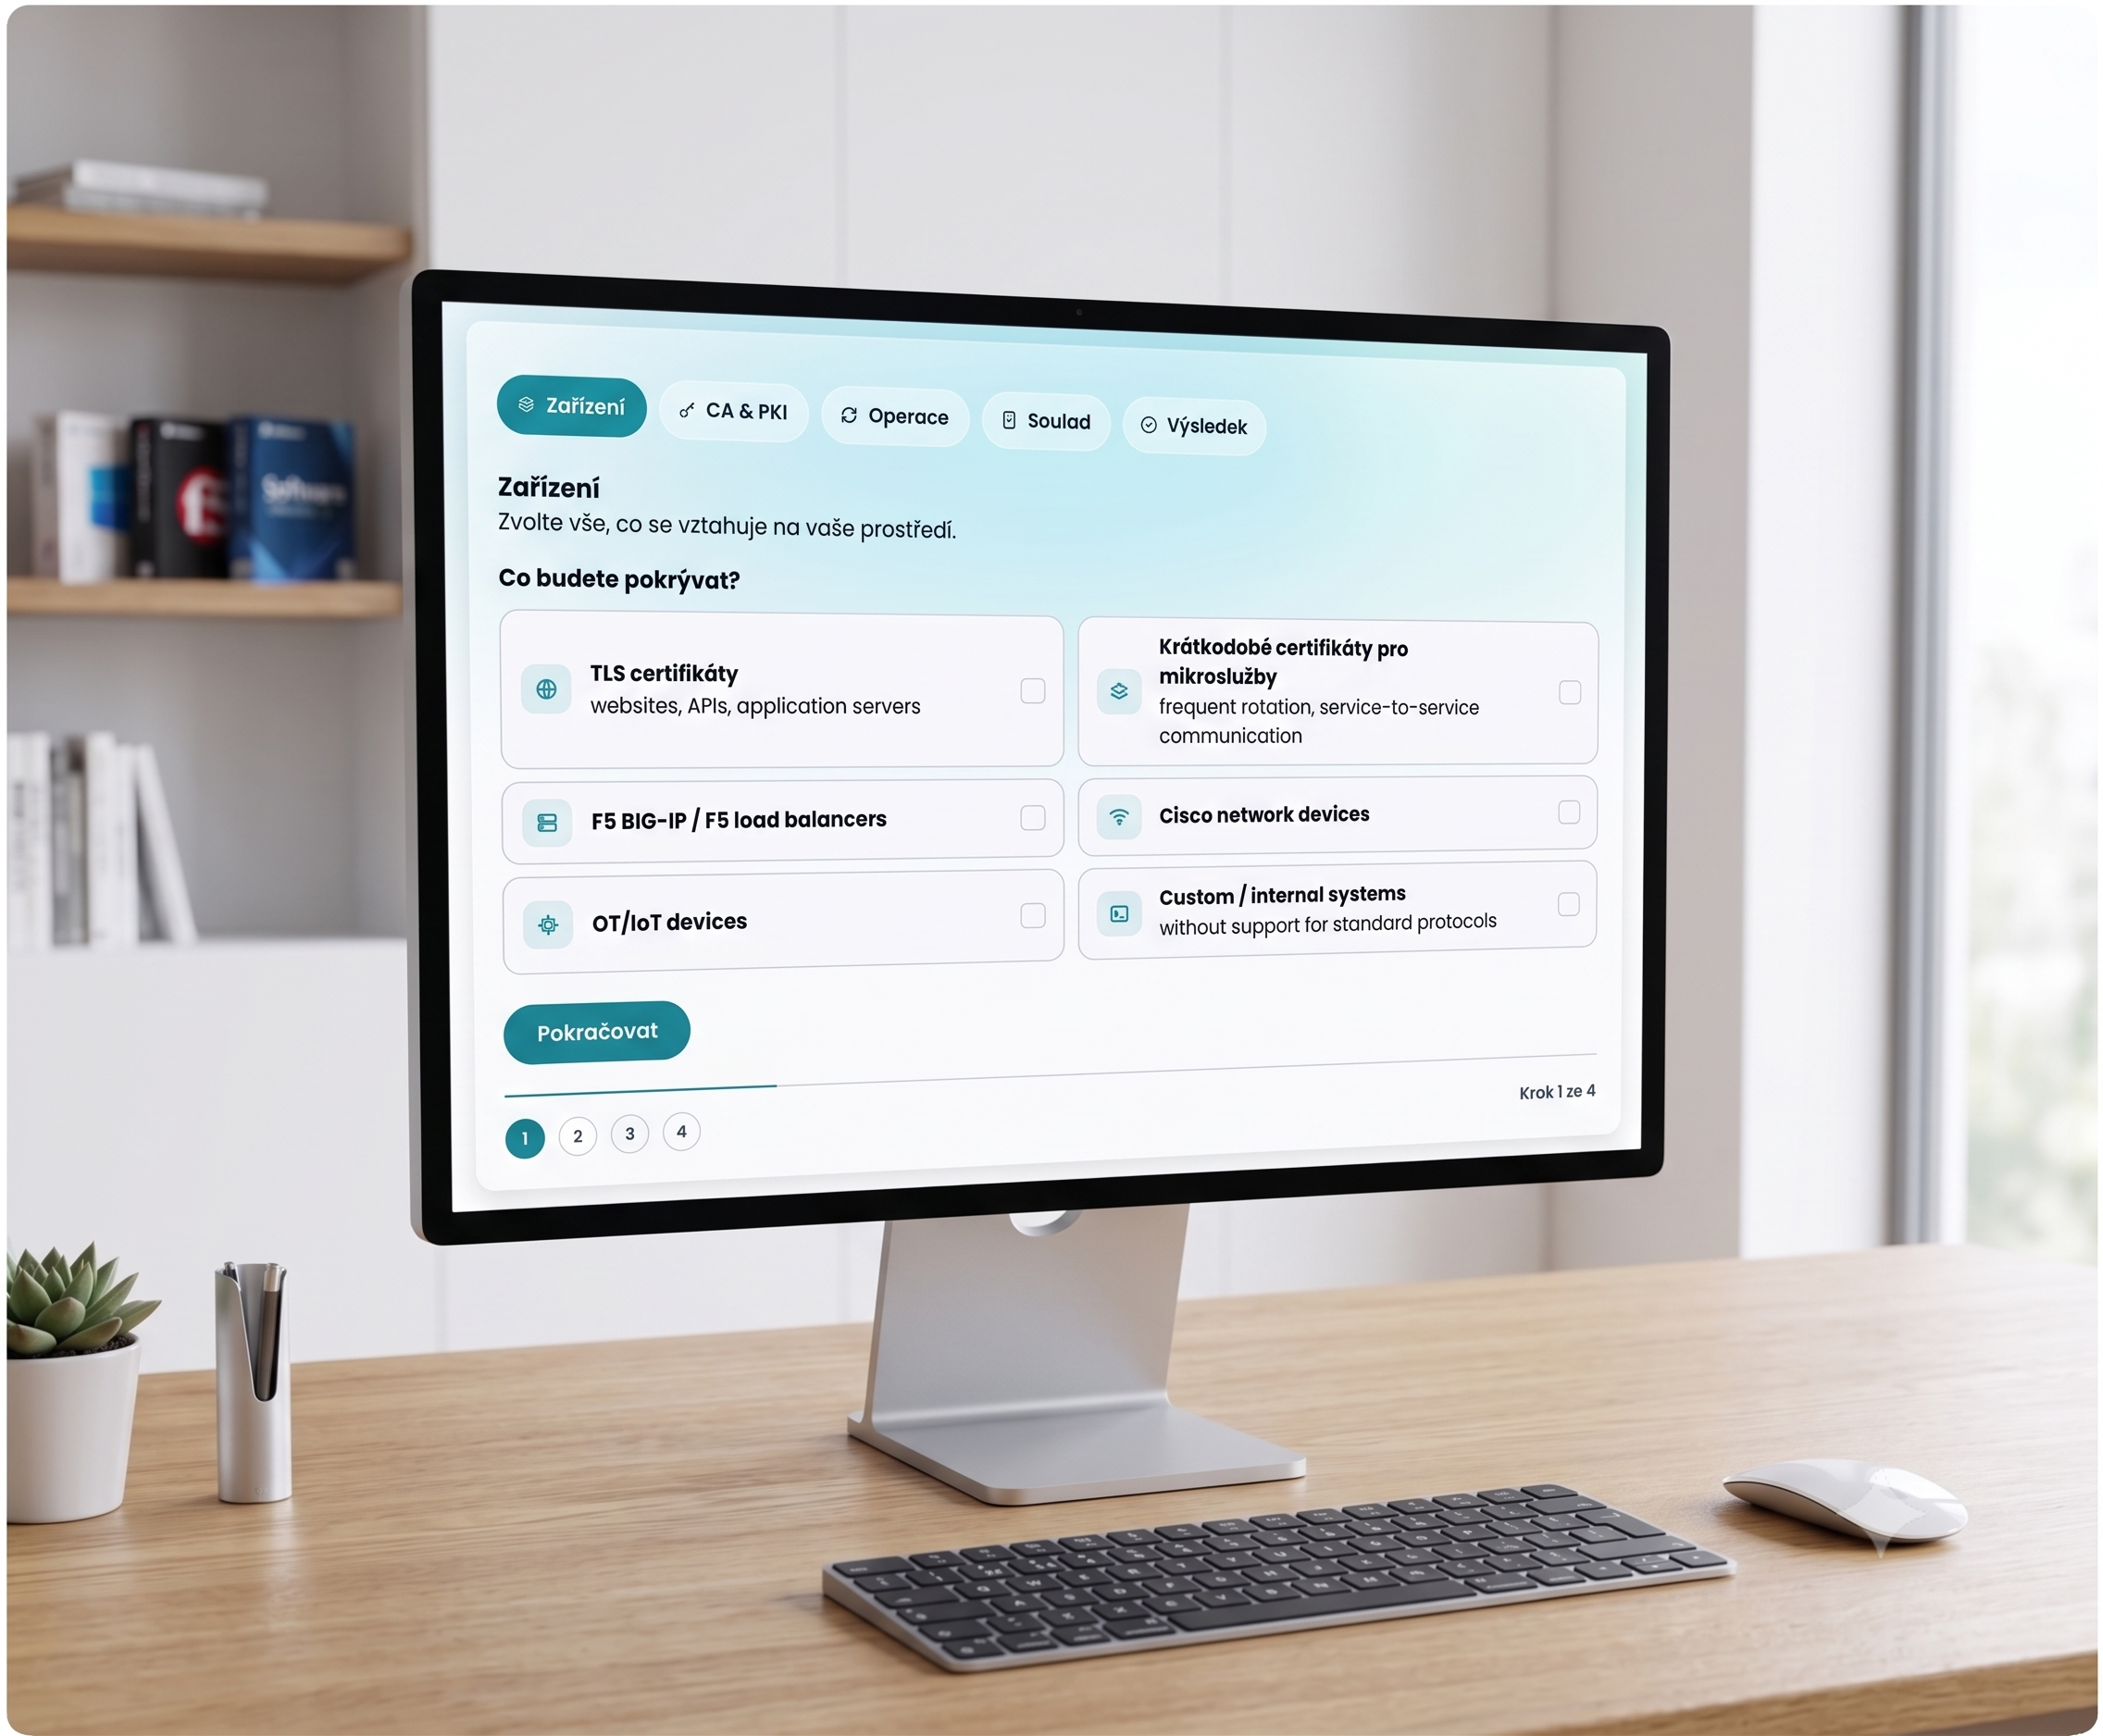
Online konfigurátor CLM
Implementace
Jak probíhá nasazení Monet+ CLM?
Discovery workshop
Zmapujeme vaše případy užití, certifikační autority, systémy, které certifikáty využívají, i současný proces jejich obnovy.
Proof of concept
Instalace ve vašem testovacím prostředí a ověření konkrétních případů užití dříve, než se rozhodnete pro plné nasazení.
Nasazení do provozu
Po instalaci v produkčním prostředí zprovozníme integrace s certifikačními autoritami, load balancery, servery a aplikacemi a proškolíme vaše administrátory.
Podpora a SLA
Sjednané reakční doby, aktualizace a přímý přístup k vývojářům systému.
Datasheet
Podporované protokoly
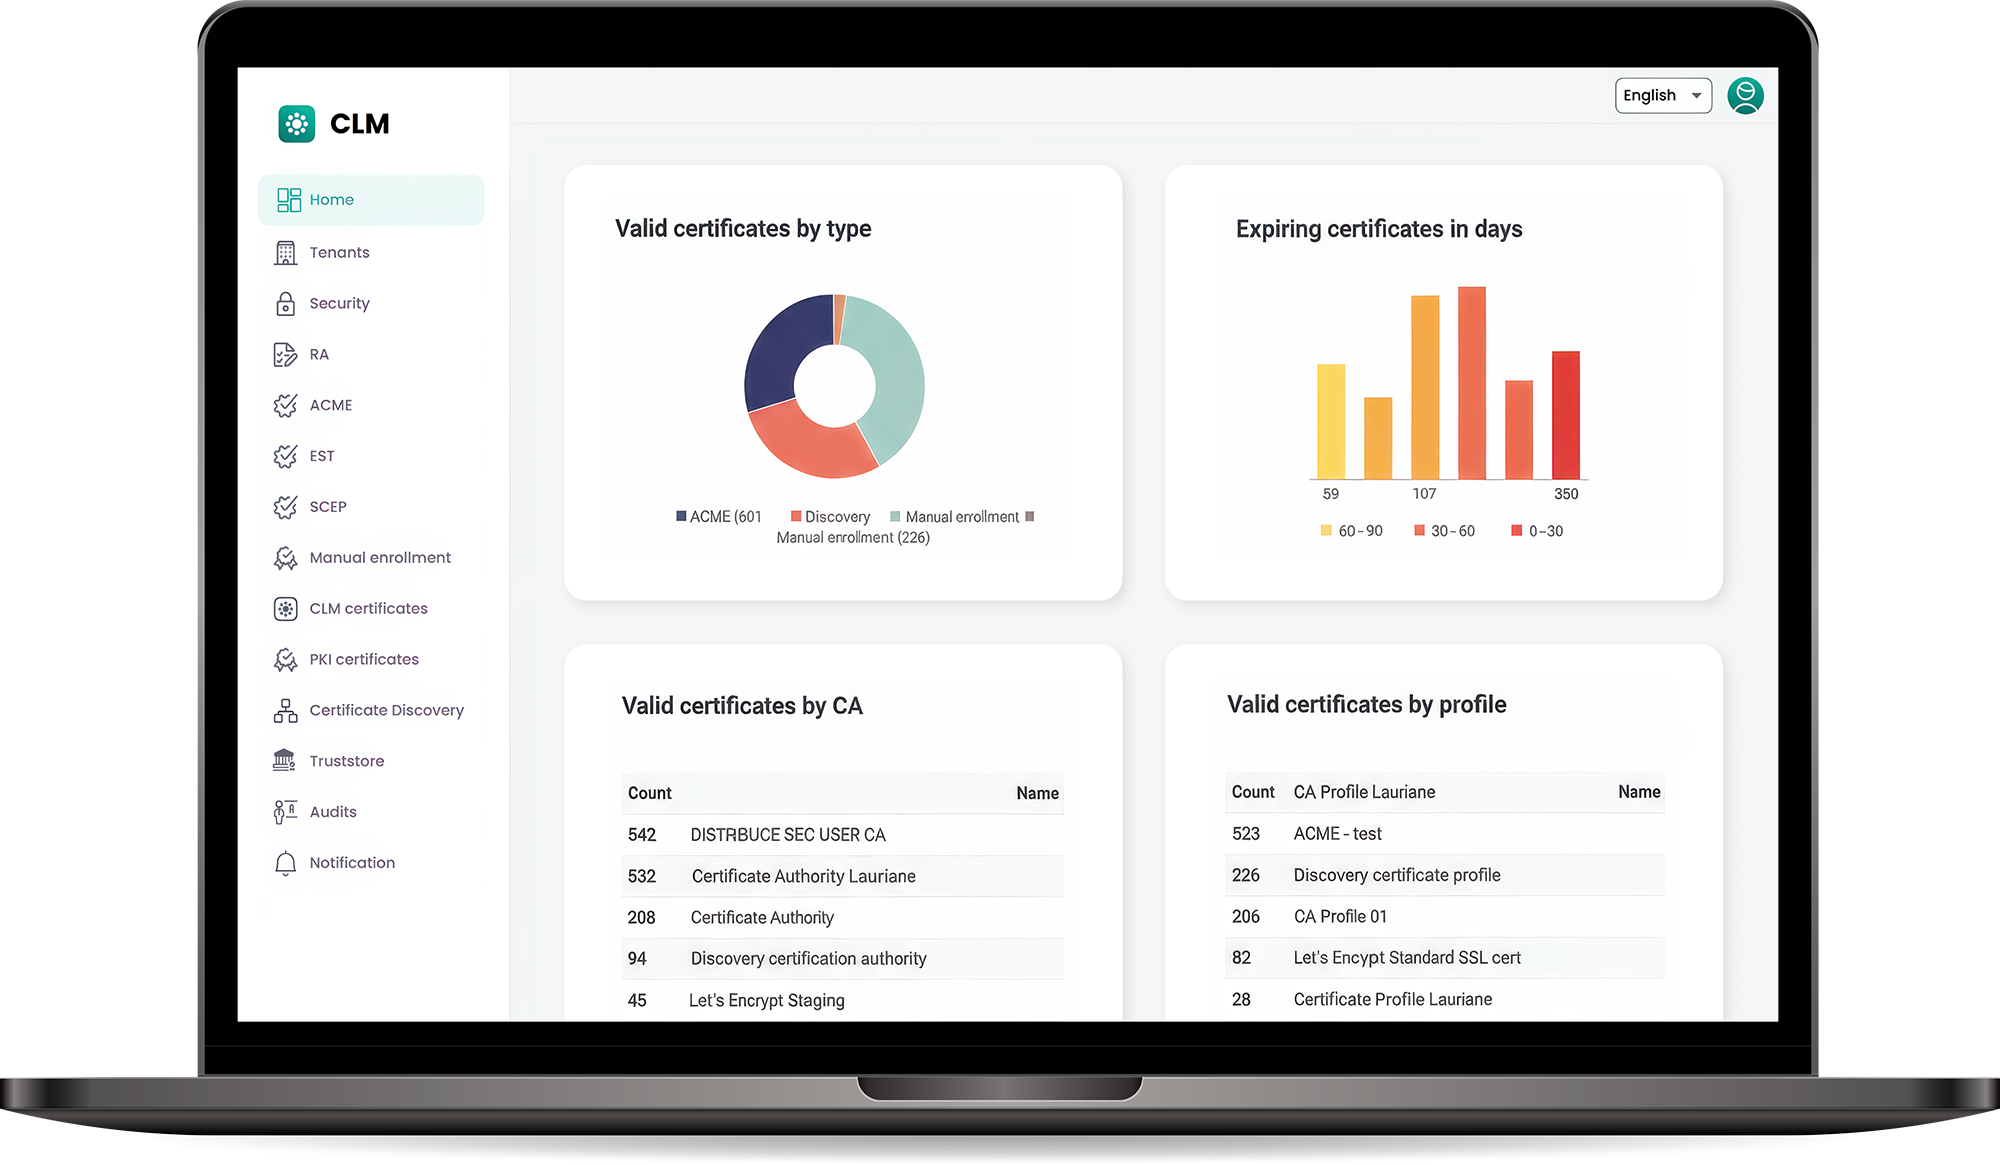
Monet+ CLM je on-premise platforma pro správu životního cyklu certifikátů, navržená pro automatizaci celého procesu digitálních certifikátů – od vydání přes obnovu až po odvolání. Systém podporuje standardizované protokoly pro automatizované přidělování certifikátů napříč různými síťovými prvky.
Protokol ACME · RFC 8555
Implementace obecného ACME serveru podle RFC 8555, kompatibilní s nejrozšířenějšími ACME klienty na světě.
Unikátní koncept ACME External Account Binding je navržen přímo pro model interního ACME serveru, v němž certifikáty vydává interní certifikační autorita. Vhodné pro SSL certifikáty (Domain Validation certifikáty).
Protokol EST · RFC 7030
Implementace protokolu EST podle RFC 7030 s dynamickou konfigurací autorizačních pravidel pro EST endpointy – pro autentizaci klientským certifikátem nebo uživatelským jménem a heslem.
Volitelně se v žádosti o certifikát ověřuje sériové číslo zařízení. Vhodné zejména, nikoli však výhradně, pro certifikáty síťových prvků.
Protokol SCEP · RFC 8894
Implementace protokolu SCEP podle RFC 8894, vhodná mimo jiné pro certifikáty síťových prvků.
Proprietární protokol
Podporu proprietárního protokolu dokážeme vyvinout přesně podle potřeb zákazníka. Uplatní se u zařízení a systémů s vlastní implementací PKI rozhraní.
Protokol CLM
Ruční vydávání certifikátů přes portál CLM – buď pomocí formuláře, nebo importem CSR.
Při použití formuláře uživatel zadá parametry certifikátu (identifikační údaje); systém CLM vygeneruje klíče a CSR a vydá certifikát, který lze následně exportovat spolu se soukromým klíčem. Při importu CSR administrátor nahraje již vygenerovanou žádost o podpis certifikátu.
Protokol KMIP · OASIS
Implementace standardu OASIS KMIP s podporou více verzí protokolu pro univerzální použití. Spravuje celý životní cyklus šifrovacích klíčů – vytvoření, správu politik a odstranění – včetně bezpečného napojení aplikací na hardwarový bezpečnostní modul (HSM).
Předpřipravené scénáře pokrývají šifrování virtuálních strojů a diskových polí ve VMware vSphere a vSAN, šifrování databází s centrální ochranou a správou klíčů pro klíčové databáze a zálohovací software, jako je CommVault, kde se citlivé zálohy a data šifrují ještě před finálním zápisem na disk nebo pásku.
Další funkce
Integrace se síťovými prvky (např. F5 BIG-IP), cloudovými workloady (Kubernetes/Docker) a interními i veřejnými certifikačními autoritami (CA), včetně veřejných CA v České republice a na Slovensku.
Podpora silné kryptografie v rámci krypto-agilního řešení. Jsme připraveni na postkvantovou kryptografii (PQC).