Zertifikat-Lebenszyklus-Management
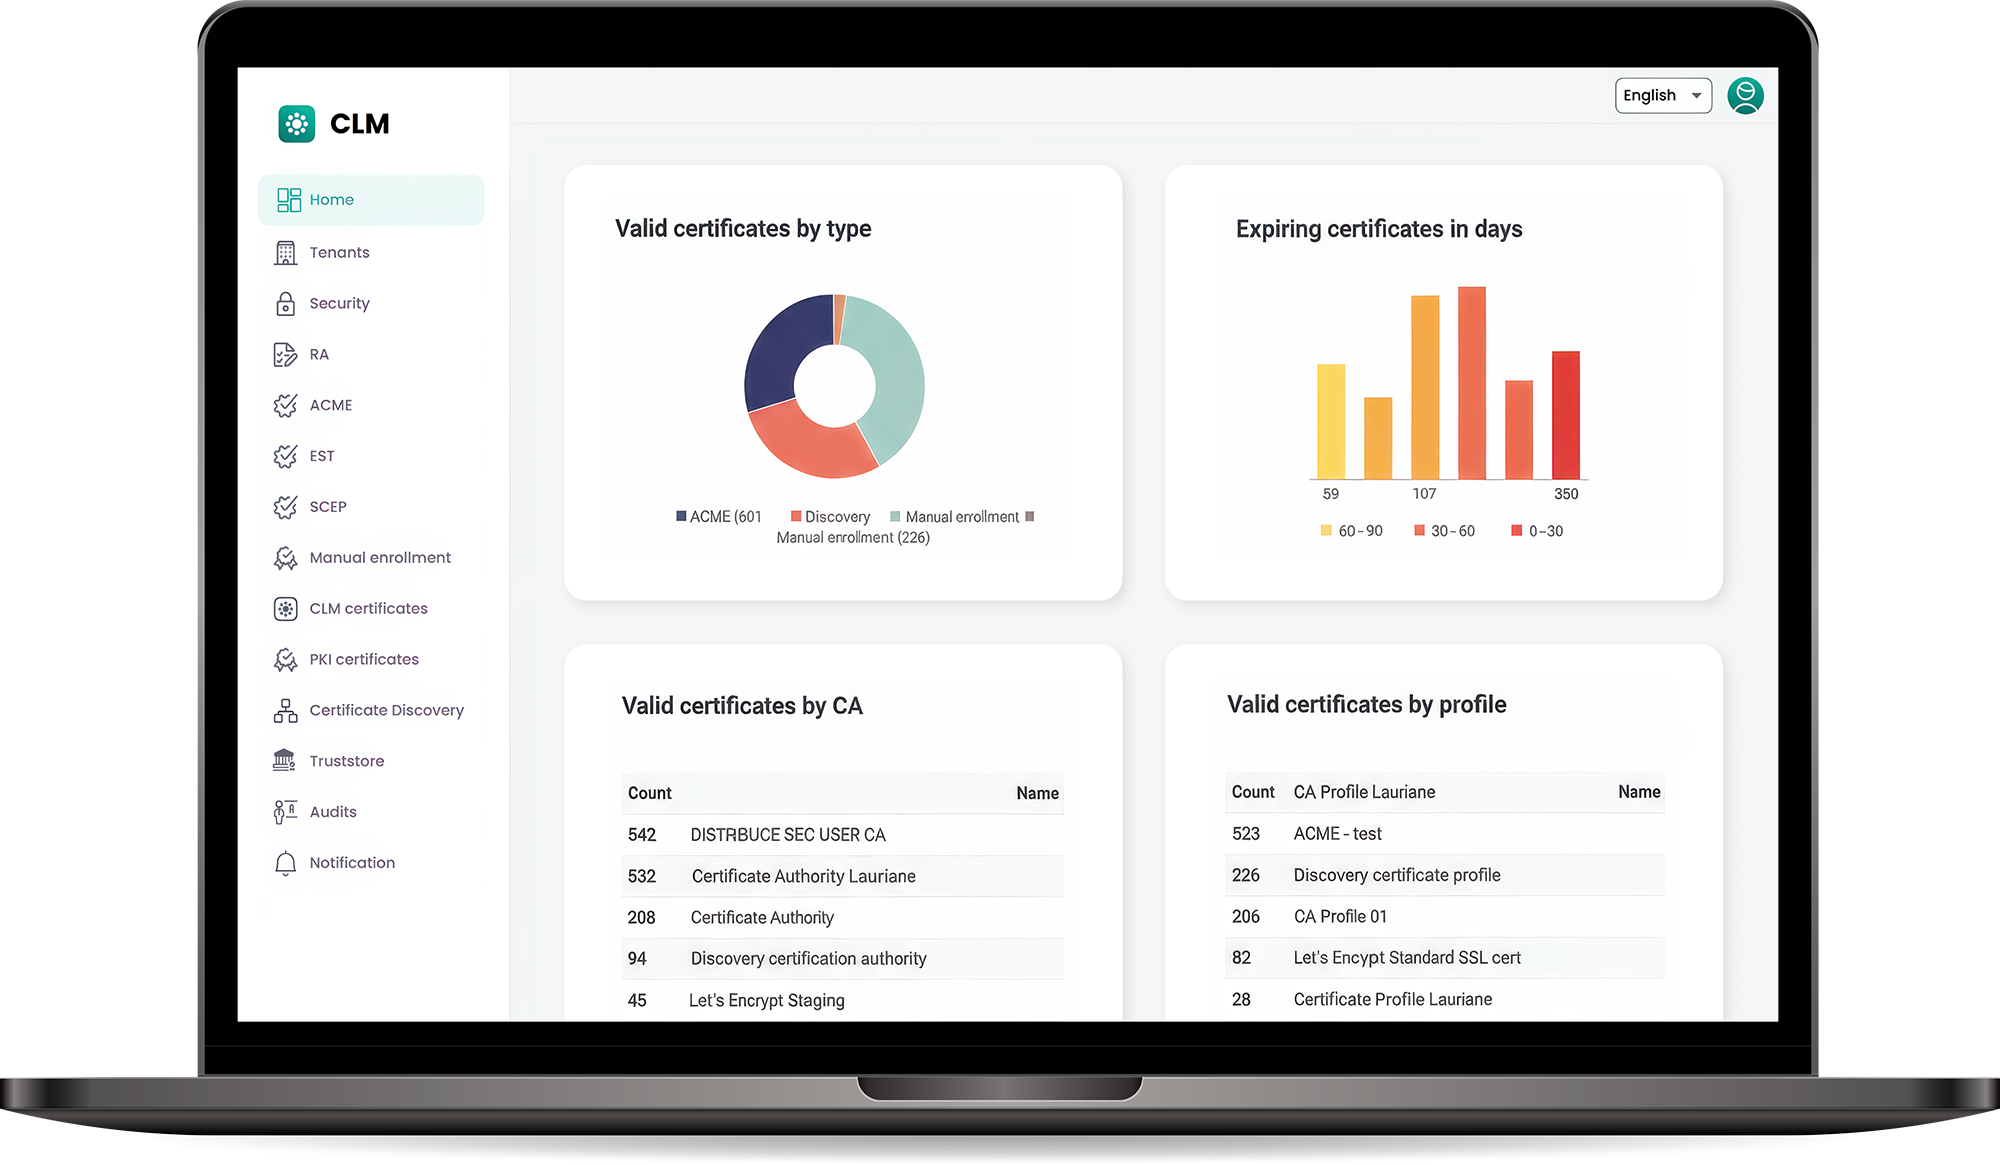
Verabschieden Sie sich von der manuellen Verwaltung.Automatisieren Sie den Lebenszyklus Ihrer Zertifikate und vereinfachen Sie Ihre IT mit unserem lokalen CLM
- Vollautomatisierung
- Installation vor Ort
- Automatisierte Ausstellung
Live-Demo vereinbaren:
Book Your Live Demo:
Zertifikatslebenszyklus: 200 → 100 → 47 Tage
Seit März 2026 sind öffentliche TLS-Zertifikate maximal 200 Tage gültig, und bis 2029 sinkt diese Frist auf 47 Tage. Bei diesem Tempo ist die manuelle Ausstellung von Zertifikaten für eine große Organisation nicht mehr durchführbar. Institutionen, die den Vorschriften von DORA und NIS2 unterliegen, müssen zudem ein genaues, zentralisiertes und kontinuierlich aktualisiertes Verzeichnis aller Zertifikate und Verschlüsselungsschlüssel führen.
200 Tage – die heute geltende Regelung
Derzeit ausgestellte öffentliche TLS-Zertifikate sind maximal 200 Tage gültig, und eine abgeschlossene Domainvalidierung kann für denselben Zeitraum wiederverwendet werden.
100 Tage – der Schritt, der den Prozess verändert
Die maximale Gültigkeitsdauer sinkt auf 100 Tage, und die Wiederverwendung der Domain-Validierung wird entsprechend eingeschränkt. Ein im Januar ausgestelltes Zertifikat läuft im April ab.
An dieser Stelle wird aus einem Jahreszyklus ein Quartalszyklus. Tabellenkalkulationen und Kalendererinnerungen versagen zu diesem Zeitpunkt zwar nicht dramatisch – sie sind jedoch einfach keine verlässliche Kontrollmaßnahme mehr, denn eine übersehene Zeile bedeutet bereits einen Dienstausfall. Für ein beaufsichtigtes Institut ist dieser Ausfall zudem ein meldepflichtiger IT-Vorfall.
47 Tage – Verlängerung ohne menschliches Eingreifen
Die maximale Gültigkeitsdauer beträgt 47 Tage, und eine Domain-Validierung kann 10 Tage lang wiederverwendet werden. Jedes Zertifikat wird etwa achtmal im Jahr ersetzt.
Wer wir sind
Monet+ entwickelt seit 1996 kryptografische Sicherheitslösungen. Damals haben wir gemeinsam mit der Česká spořitelna (ERSTE Group) die erste Chip-Zahlungskarte in der Tschechischen Republik entwickelt. Der Schwerpunkt hat sich seitdem nicht verändert: Public-Key-Infrastruktur, digitale Identität und Zahlungstechnologie, einschließlich Projekten für die öffentliche Verwaltung.
Unsere Kunden
Umgebungen, die auditiert werden und unterbrechungsfrei laufen sollen. Unser Entwicklungsteam ist unser eigenes und hat seinen Sitz in der EU.
Implementierung
Wie läuft das Deployment von CLM konkret ab?
Discovery-Workshop
Wir erfassen Ihre Anwendungsfälle, die Zertifizierungsstellen, die Systeme, die Zertifikate nutzen, sowie den derzeitigen Erneuerungsprozess.
Proof of Concept
Die Installation in Ihrer Testumgebung und die Durchführung spezifischer Anwendungsfälle, bevor Sie sich zu einer vollständigen Einführung verpflichten.
Deployment in den Betrieb
Nach der Installation in der Betriebsumgebung werden Integrationen mit den Zertifizierungsstellen, den Lastverteilern, den Servern und den Anwendungen in Betrieb genommen und Ihre Administratoren sind geschult.
Support und SLA
Vereinbarte Reaktionszeiten, Updates und der Zugang zu den Entwicklern des Systems.
Datenblatt CLM
Beschreibung der technischen Lösung
Zu kompliziert?
Probieren Sie den CLM-Konfigurator aus
Sie sind sich nicht sicher, welche Module Sie zur Automatisierung der Zertifikatsverwaltung benötigen? Beantworten Sie ein paar Fragen, um eine konkrete Liste der Funktionen und deren Implementierungsprozess zu erhalten.
Unterstützte CLM-Protokolle
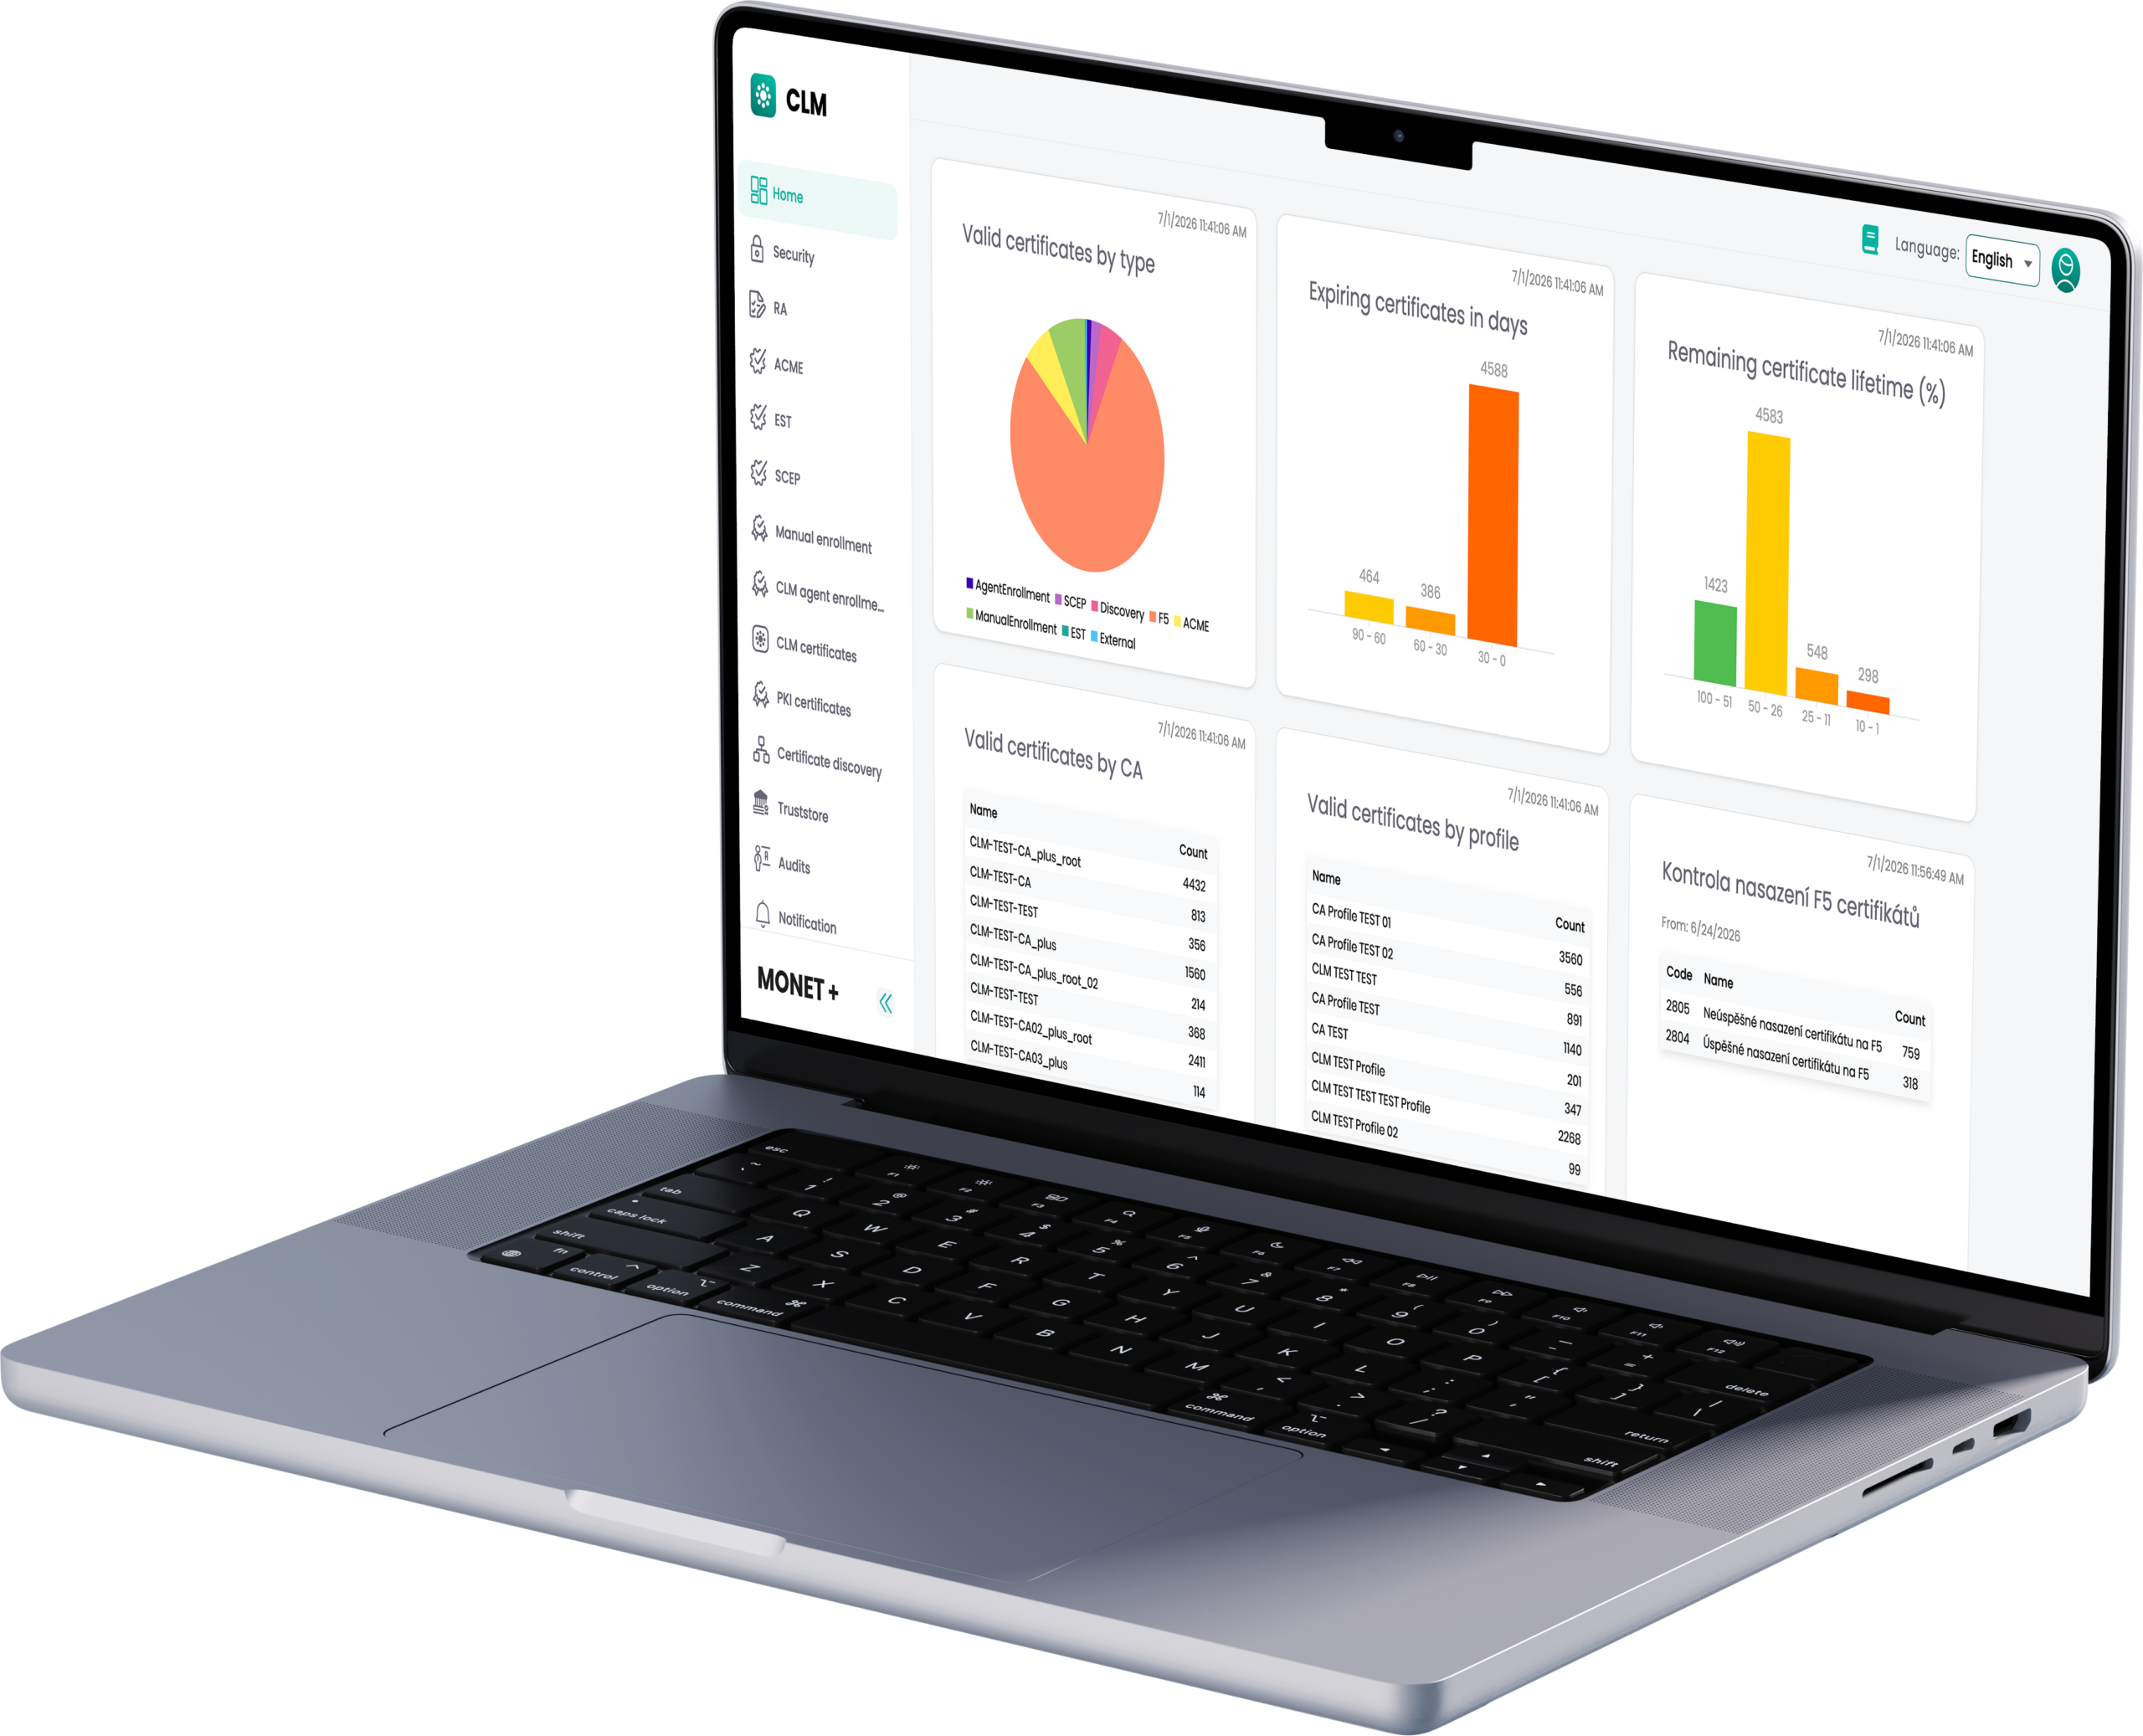
Monet+ CLM ist eine On-Premise-Plattform für das Zertifikatslebenszyklusmanagement (Certificate Lifecycle Management), entwickelt zur Automatisierung des gesamten Lebenszyklus digitaler Zertifikate, einschließlich der Ausstellung, der Erneuerung und der Sperrung. Das System unterstützt standardisierte Protokolle, um die automatisierte Zertifikatsregistrierung über verschiedene Netzwerkeinheiten hinweg zu erleichtern.
ACME-Protokoll · RFC 8555
Implementierung eines allgemeinen ACME-Servers gemäß RFC 8555, kompatibel mit den weltweit am häufigsten verwendeten ACME-Clients.
Das einzigartige Konzept „ACME External Account Binding“ ist speziell auf das interne ACME-Servermodell zugeschnitten, bei dem Zertifikate von einer internen Zertifizierungsstelle ausgestellt werden. Geeignet für SSL-Zertifikate (Domain-Validation-Zertifikate).
EST-Protokoll · RFC 7030
Implementierung des EST-Protokolls gemäß RFC 7030 mit dynamischer Konfiguration der Autorisierungsregeln für EST-Endpunkte – für die Authentifizierung über Kundenzertifikat oder Benutzername und Passwort.
Optional wird die Geräteseriennummer in der Zertifikatsanforderung überprüft. Geeignet, aber nicht beschränkt auf Zertifikate für Netzwerkelemente.
SCEP-Protokoll · RFC 8894
Implementierung des SCEP-Protokolls gemäß RFC 8894, geeignet unter anderem für Zertifikate der Netzwerkelemente.
Proprietäres Protokoll
Wir können die Unterstützung für ein proprietäres Protokoll entwickeln, das auf die Bedürfnisse des Kunden zugeschnitten ist. Anwendbar auf Geräte oder Systeme mit benutzerdefinierten PKI-Schnittstellenimplementierungen.
CLM-Protokoll
Manuelle Zertifikatsausstellung über das CLM-Portal – entweder über ein Formular oder über CSR-Import.
Beim Formular gibt der Benutzer die Zertifikatparameter (Identifikationsdaten) ein; das CLM-System generiert die Schlüssel und die CSR und stellt das Zertifikat aus, das anschließend zusammen mit dem privaten Schlüssel exportiert werden kann. Beim CSR-Import importiert der Administrator die bereits generierte Zertifikatssignierungsanforderung.
KMIP-Protokoll · OASIS
Implementierung des OASIS-KMIP-Standards mit Unterstützung mehrerer Protokollversionen für einen universellen Einsatz. Verwaltet wird der gesamte Lebenszyklus von Verschlüsselungsschlüsseln – Erstellung, Richtlinienverwaltung und Löschung – einschließlich der sicheren Anbindung von Anwendungen an einen Hardware-Tresor (HSM-Vault).
Vorgefertigte Szenarien decken die VMware vSphere- und vSAN-Verschlüsselung von virtuellen Maschinen und Festplatten-Arrays ab, die Datenbankverschlüsselung mit zentralem Schutz und Schlüsselverwaltung für die Kerndatenbanken sowie Backup-Software wie CommVault, bei der sensible Backups und Daten vor dem endgültigen Schreiben auf die Festplatte oder das Band verschlüsselt werden.
Sonstige Funktionen
Integration mit den Netzwerkelementen (z. B. F5 BIG-IP), mit Cloud-Workloads (Kubernetes/Docker) sowie mit internen und öffentlichen Zertifizierungsstellen (CAs), einschließlich der öffentlichen Zertifizierungsstellen in CZ und SK.
Unterstützung für starke Kryptografie als krypto-agile Lösung. Wir sind bereit für die Post-Quanten-Kryptografie (PQC).
Häufig gestellte Fragen
Direkt beantwortet
Was passiert, wenn ein Zertifikat abläuft?
Die Systeme betrachten es dann nicht mehr als vertrauenswürdig. Dies verursacht einen Ausfall der Website oder die Unzugänglichkeit von Anwendungen, was zu finanziellen Verlusten und Reputationsschäden führt.
Reicht Excel zur Verwaltung nicht aus?
Nein. Aufgrund der steigenden Anzahl von Zertifikaten und ihrer immer kürzer werdenden Gültigkeitsdauer ist die manuelle Verwaltung nicht mehr tragbar und erhöht das Risiko menschlicher Fehler. Einige Zertifikate, die in der Vergangenheit einmal jährlich erneuert werden mussten, müssen ab 2029 alle 47 Tage erneuert werden.
Was ist Monet+ CLM?
Eine Plattform für die vollautomatisierte Verwaltung des Zertifikatslebenszyklus (von der Suche über die Erneuerung bis zur Bereitstellung), die Ausfälle verhindert und zudem ein Audit aller Zertifikate ermöglicht.
Findet das System auch unbekannte Zertifikate?
Ja, das Discovery-Modul durchsucht die Infrastruktur und entdeckt auch vergessene oder versteckte Zertifikate, bevor deren Gültigkeit abläuft.
Welche Zertifikate lassen sich verwalten?
Web-Zertifikate (SSL/TLS), Mitarbeiterzertifikate (Chipkarten) sowie technische Zertifikate für Server, Router und IoT-Geräte.
Müssen wir den Lieferanten unserer Zertifikate wechseln?
Nein, das System funktioniert als zentraler Knotenpunkt. Es lässt sich problemlos mit Ihren bestehenden internen und externen Zertifizierungsstellen verbinden und bietet einen Überblick über alle Zertifikate an einem Ort.
Warum ist eine Automatisierung notwendig?
Die Gültigkeitsdauer öffentlicher TLS-Zertifikate verkürzt sich auf knapp 200 Tage (im Jahr 2029 sogar auf nur 47 Tage). Eine manuelle Erneuerung ist bei diesem Tempo unrealistisch.
Bedeckt das System die Richtlinien DORA und NIS 2?
Ja, das System erfüllt vollautomatisch die gesetzlichen Anforderungen an ein präzises, zentralisiertes und aktuelles Zertifikatsregister.
Für wen ist das System gedacht?
In erster Linie für mittlere und große Organisationen, kritische Infrastrukturen und regulierte Branchen, für die eine funktionierende PKI unerlässlich ist.
Handelt es sich um eine Cloud- oder eine On-Premise-Lösung?
Das System ist vollständig On-Premise. Es wird direkt in Ihre interne Infrastruktur installiert, um maximale Kontrolle und Datensicherheit zu gewährleisten.
Wie kompliziert ist die Bereitstellung?
Die Installation erfolgt schnell (über Remote-Desktop) und umfasst einen Komplettservice vom ersten Netzwerkaudit bis zur vollständigen Integration. Die Implementierung selbst dauert innerhalb von Stunden.
Ist das System bereit für PQC?
Ja, die Lösung ist „crypto-agil“ und technologisch vollständig auf den baldigen Übergang zur postquanten Kryptographie vorbereitet.
Welche Protokolle werden unterstützt?
Es werden Standardprotokolle wie ACME (SSL), EST (Netzwerkkomponenten) und KMIP (Verschlüsselungsschlüssel) unterstützt. Es können auch maßgeschneiderte Lösungen entwickelt werden.
Womit lässt sich CLM integrieren?
Mit den Netzwerkkomponenten (z. B. F5 BIG-IP), den Container-Umgebungen (Kubernetes/Docker) sowie mit den Zertifizierungsstellen, sowohl internen (PKI) als auch öffentlichen (Let’s Encrypt, Digicert, Sectigo u. a.).
Wie wird die Verwaltung von Verschlüsselungsschlüsseln gehandhabt?
Mithilfe des KMIP-Protokolls steuert es den Lebenszyklus von Schlüsseln für VMware, Datenbanken (z. B. CommVault) sowie den Anschluss an die Hardware-HSM-Tresore.